SSL là gì? Vì sao website cần HTTPS và cách kiểm tra chứng chỉ
SSL mã hóa dữ liệu giữa trình duyệt và website, giúp địa chỉ chạy trên HTTPS. Tìm hiểu HTTPS khác HTTP thế nào, 6 lý do website nào cũng cần SSL, các loại chứng chỉ DV, OV, EV và 3 cách kiểm tra chứng chỉ trong vài phút.
Đội ngũ IRChea12 phút đọc
Bạn gõ địa chỉ website của mình và trình duyệt hiện dòng chữ "Không bảo mật" ngay cạnh tên miền. Khách hàng thấy cảnh báo đó sẽ ngần ngại điền số điện thoại, đăng nhập hay thanh toán. Nguyên nhân thường chỉ là website chưa có chứng chỉ SSL, hoặc chứng chỉ đã hết hạn. Bài viết giải thích SSL là gì, HTTPS khác HTTP ở đâu, vì sao website nào cũng cần HTTPS, cách chọn loại chứng chỉ và 3 cách kiểm tra chứng chỉ của website chỉ trong vài phút.
SSL là gì?
SSL (Secure Sockets Layer) là giao thức mã hóa dữ liệu truyền giữa trình duyệt của người dùng và máy chủ website. Nhờ SSL, thông tin như mật khẩu, số điện thoại, nội dung biểu mẫu hay số thẻ thanh toán được "khóa lại" trên đường đi, người ở giữa không đọc hoặc sửa được.
Thực tế, SSL đã được thay thế bởi phiên bản kế nhiệm an toàn hơn là TLS (Transport Layer Security). Các phiên bản SSL và TLS 1.0, 1.1 đều đã bị loại bỏ; website hiện nay dùng TLS 1.2 và TLS 1.3. Tuy vậy, tên gọi "SSL" đã quá quen thuộc nên mọi người vẫn nói "chứng chỉ SSL", "cài SSL" để chỉ chung cả hai.
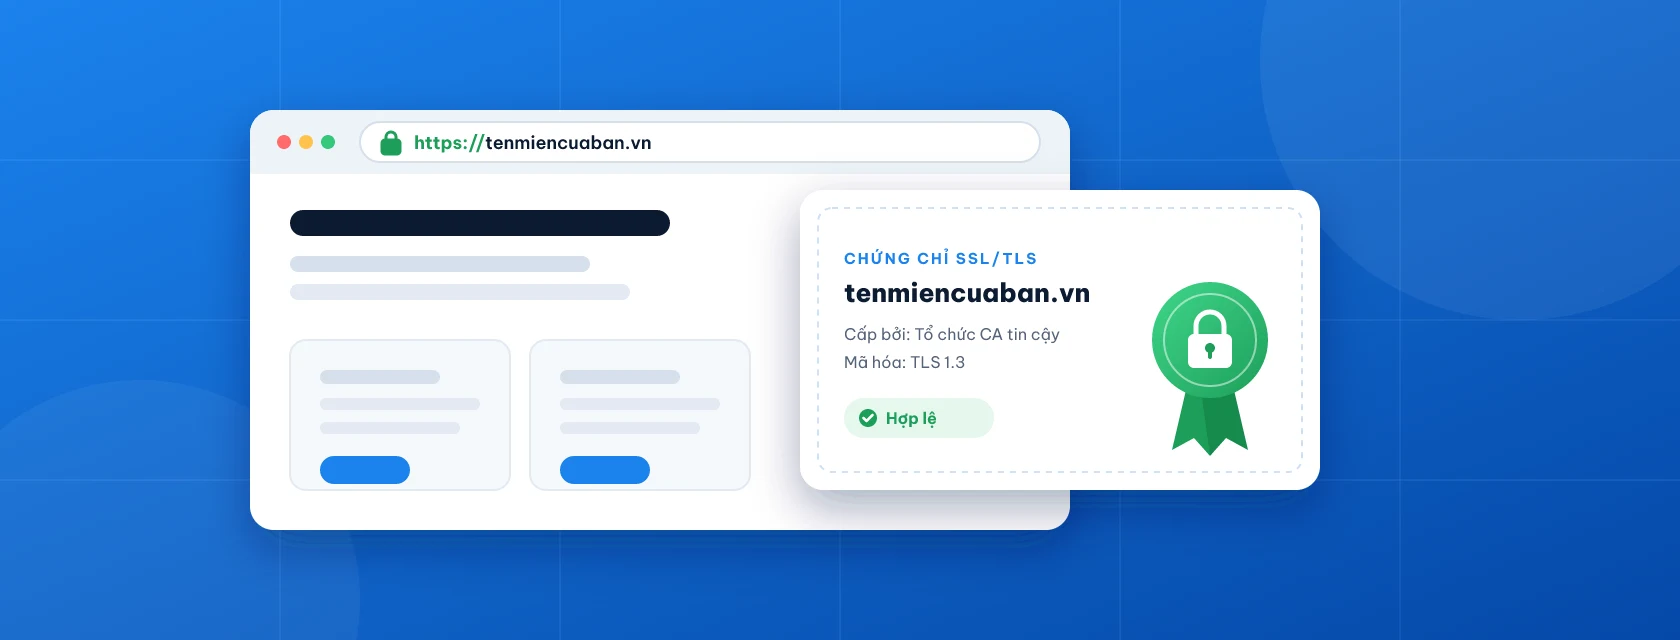
Chứng chỉ SSL là một tệp dữ liệu nhỏ cài trên máy chủ, giống như "căn cước" của website. Nó chứa tên miền được bảo vệ, tổ chức cấp, thời hạn hiệu lực và khóa công khai dùng để thiết lập kết nối mã hóa. Chứng chỉ do các tổ chức cấp chứng chỉ (CA) phát hành, ví dụ Let's Encrypt, Sectigo, DigiCert, GlobalSign. Trình duyệt chỉ tin chứng chỉ do những CA nằm trong danh sách tin cậy của nó cấp.
HTTPS là gì, khác HTTP thế nào?
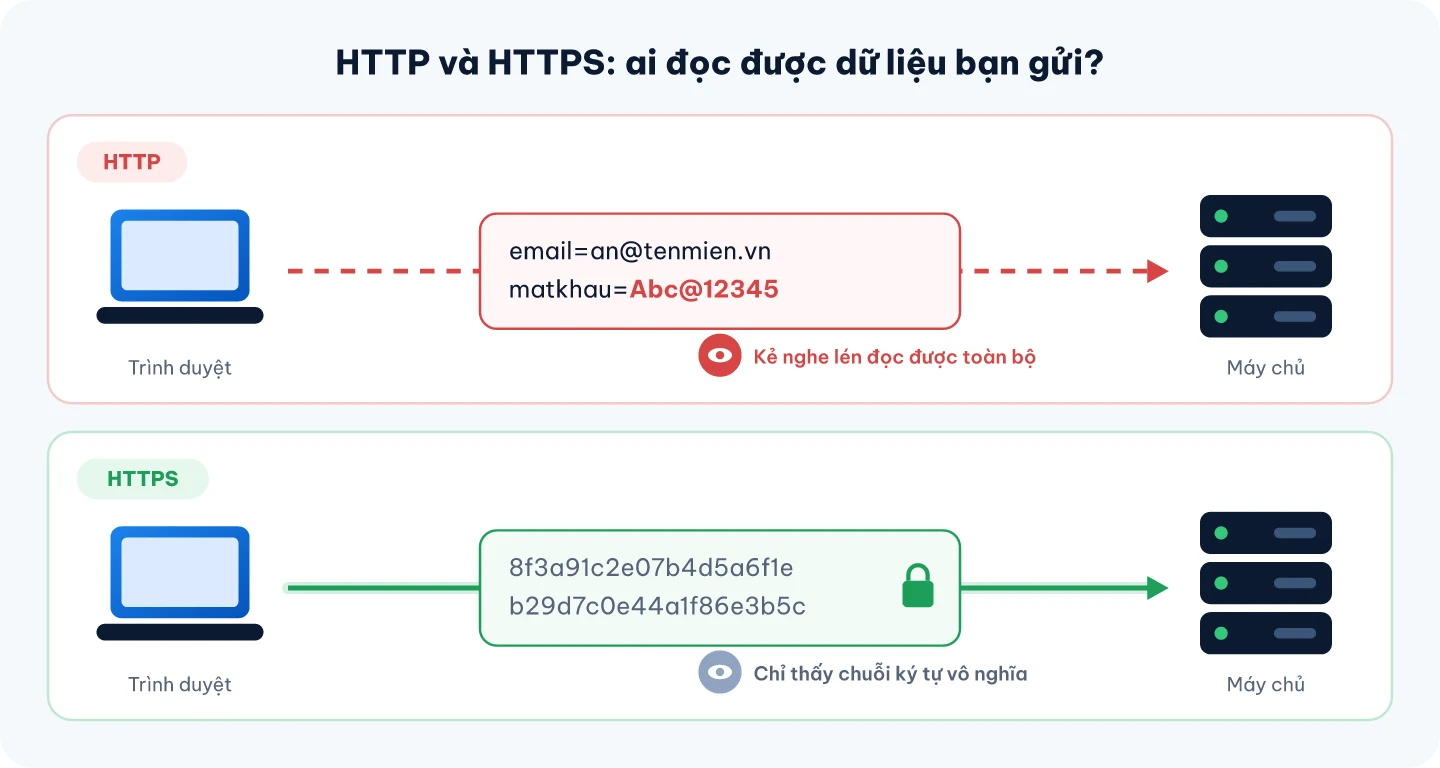
HTTP là giao thức trình duyệt dùng để tải trang web. HTTPS là HTTP chạy bên trong một kết nối đã được mã hóa bằng SSL/TLS (chữ S là Secure, an toàn). Website có chứng chỉ SSL hợp lệ sẽ chạy được trên địa chỉ bắt đầu bằng https://.
Với HTTP, ai chặn được đường truyền (Wi-Fi công cộng, mạng nội bộ…) đều đọc được dữ liệu. Với HTTPS, họ chỉ thấy chuỗi ký tự đã mã hóa.
HTTP
HTTPS
Mã hóa dữ liệu
Không, gửi dạng chữ thường
Có, mã hóa bằng TLS
Xác thực website
Không, dễ bị giả mạo
Có, chứng chỉ chứng minh đúng tên miền
Chống sửa nội dung trên đường đi
Không
Có
Trình duyệt hiển thị
Cảnh báo "Không bảo mật"
Biểu tượng kết nối an toàn
Cổng mặc định
80
443
Ảnh hưởng SEO
Bất lợi
Là tín hiệu xếp hạng của Google
SSL/TLS hoạt động như thế nào?
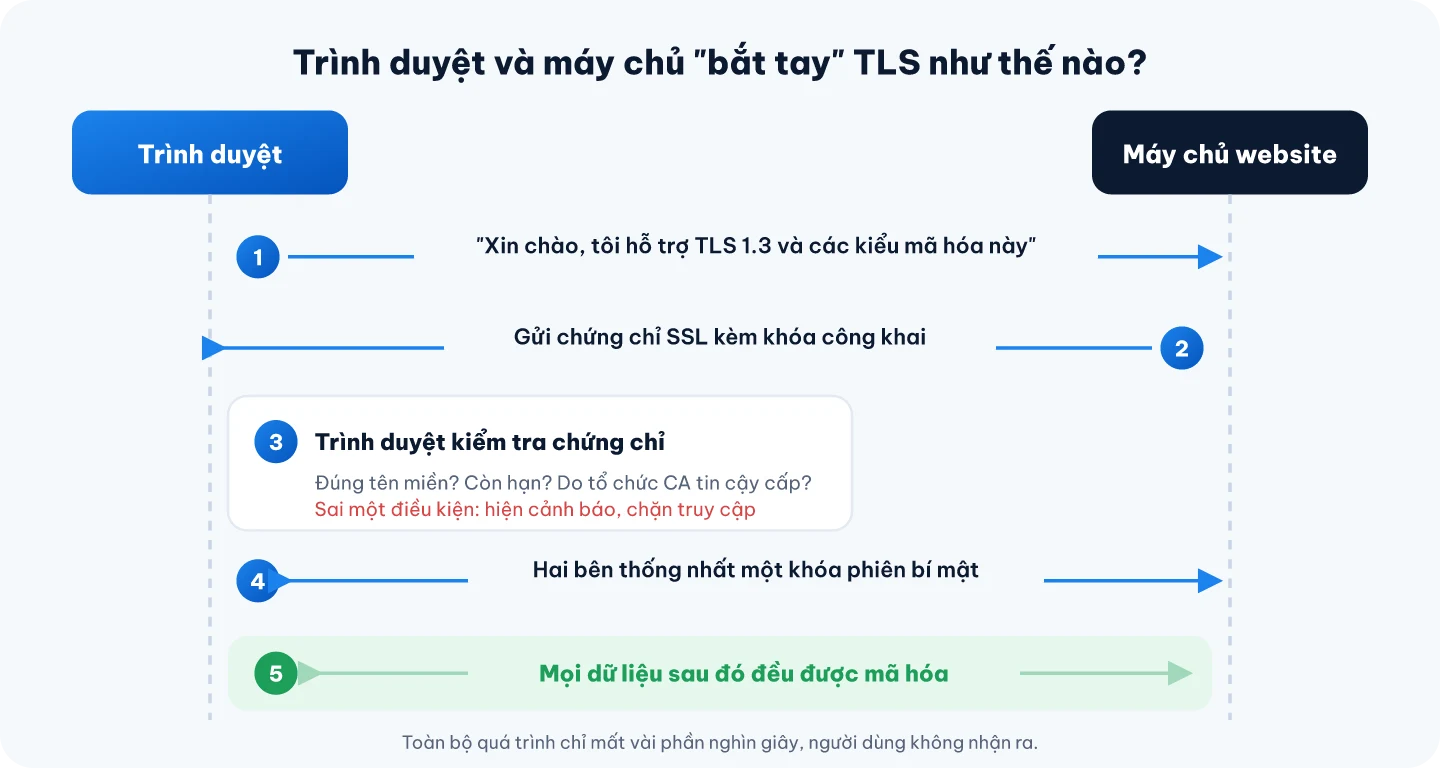
Mỗi khi bạn mở một trang HTTPS, trình duyệt và máy chủ thực hiện một bước gọi là "bắt tay" TLS (TLS handshake) trước khi gửi bất kỳ nội dung nào:
Bước 3 là lý do chứng chỉ phải đúng tên miền, còn hạn và do CA tin cậy cấp.
Trình duyệt chào máy chủ, cho biết nó hỗ trợ phiên bản TLS và những kiểu mã hóa nào.
Máy chủ gửi chứng chỉ SSL cùng khóa công khai.
Trình duyệt kiểm tra chứng chỉ: có đúng tên miền đang truy cập không, còn hạn không, có do một CA đáng tin cấp không. Chỉ cần sai một điều kiện, trình duyệt sẽ hiện trang cảnh báo đỏ và chặn truy cập.
Hai bên thống nhất một khóa phiên bí mật mà người ngoài không thể suy ra.
Mọi dữ liệu sau đó được mã hóa bằng khóa phiên này cho tới khi đóng kết nối.
Với TLS 1.3, toàn bộ quá trình chỉ mất một lượt gửi đi và nhận về, nên HTTPS gần như không làm website chậm đi. Ngược lại, HTTPS còn cho phép dùng HTTP/2 và HTTP/3 (trình duyệt chỉ hỗ trợ hai giao thức này qua kết nối mã hóa), giúp trang tải nhanh hơn.
Vì sao website nào cũng cần HTTPS?
Nhiều người nghĩ chỉ website bán hàng hay có đăng nhập mới cần SSL. Thực tế, ngay cả một trang giới thiệu đơn giản cũng nên chạy HTTPS, vì những lý do sau.
1. Bảo vệ dữ liệu của khách hàng
Mọi biểu mẫu liên hệ, đăng ký, đăng nhập đều gửi thông tin cá nhân. Không có HTTPS, những dữ liệu này đi qua mạng ở dạng chữ thường, đặc biệt dễ bị đánh cắp khi khách dùng Wi-Fi công cộng ở quán cà phê, sân bay.
2. Trình duyệt cảnh báo "Không bảo mật"
Từ năm 2018, Chrome gắn nhãn "Không bảo mật" cho mọi trang HTTP; Firefox, Safari, Edge cũng có cảnh báo tương tự, rõ hơn khi trang có ô nhập mật khẩu. Google cũng đã công bố lộ trình để Chrome mặc định ưu tiên HTTPS và hỏi người dùng trước khi mở trang HTTP công khai. Một website HTTP đang tự làm khách hàng mất niềm tin ngay từ thanh địa chỉ.
3. Chống chèn quảng cáo, mã độc vào trang
Với HTTP, bất kỳ ai ở giữa đường truyền (Wi-Fi giả mạo, thiết bị mạng bị nhiễm mã độc…) đều có thể chèn quảng cáo, đổi số tài khoản ngân hàng hay đường dẫn tải phần mềm trên trang của bạn. HTTPS đảm bảo khách nhận đúng nội dung máy chủ gửi đi.
4. Chứng minh website là thật
Chứng chỉ SSL xác nhận khách đang kết nối tới đúng máy chủ của tên miền, không phải một máy chủ giả mạo. Đây là lớp bảo vệ quan trọng trước các kiểu tấn công giả mạo DNS, mạo danh website.
5. Lợi thế SEO
Google dùng HTTPS làm tín hiệu xếp hạng từ năm 2014 và là một phần của bộ tiêu chí trải nghiệm trang. Tín hiệu này không lớn bằng nội dung, nhưng khi hai trang ngang nhau, trang HTTPS có lợi thế. Ngoài ra, tỷ lệ khách thoát trang vì gặp cảnh báo cũng ảnh hưởng gián tiếp tới thứ hạng và doanh số.
6. Bắt buộc với nhiều tính năng và dịch vụ
Trình duyệt chỉ cho phép dùng định vị, camera, micro, thông báo đẩy, ứng dụng web cài được (PWA) trên trang HTTPS. Các cổng thanh toán trực tuyến và tính năng đăng nhập bằng Facebook cũng yêu cầu website chạy HTTPS.
HTTPS không có nghĩa là website an toàn tuyệt đốiSSL chỉ bảo vệ đường truyền và xác nhận tên miền. Website vẫn cần cập nhật phần mềm, mật khẩu mạnh, sao lưu và tường lửa. Trang lừa đảo cũng có thể có ổ khóa, nên hãy luôn đọc kỹ tên miền.
Các loại chứng chỉ SSL: nên chọn loại nào?
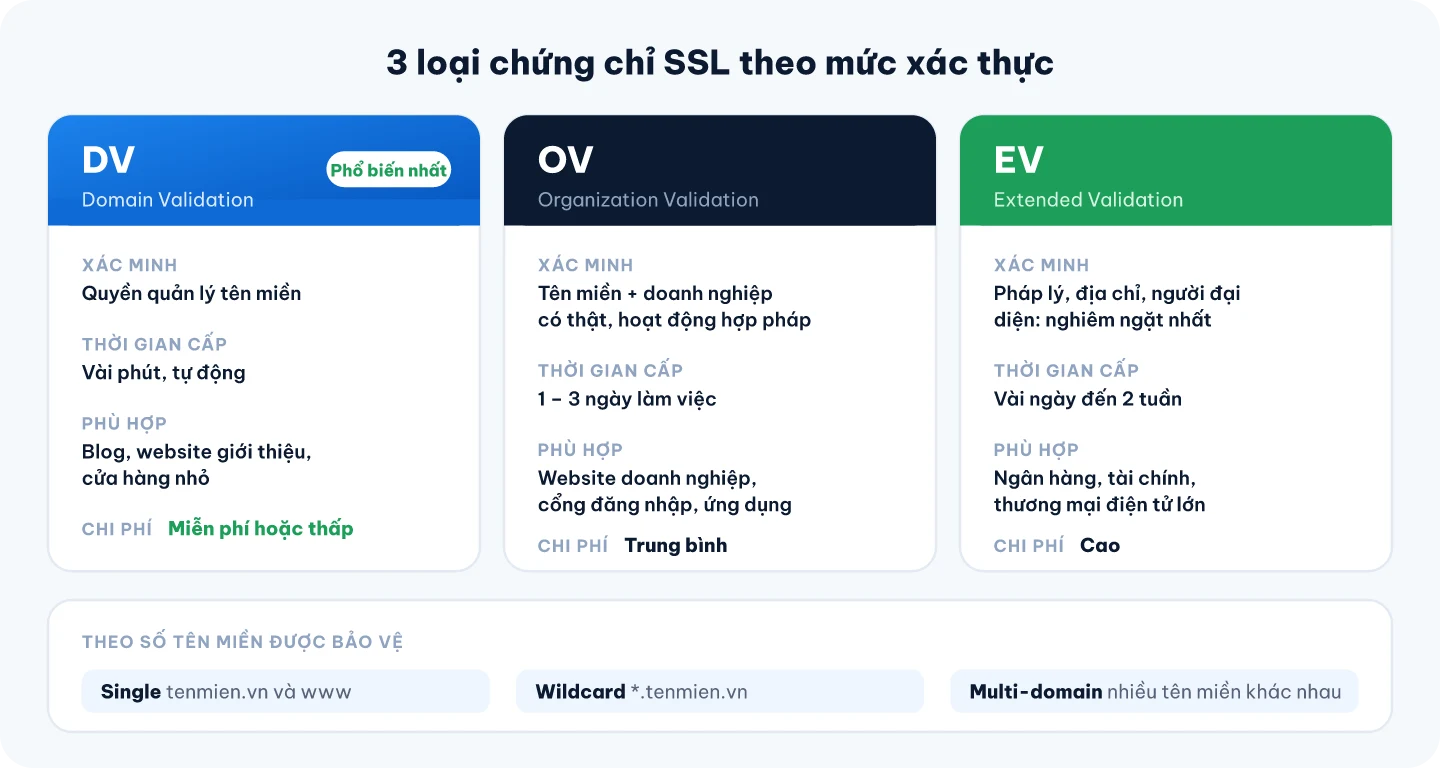
Mọi chứng chỉ SSL hợp lệ đều mã hóa mạnh như nhau. Khác biệt nằm ở mức độ CA xác minh người sở hữu và số tên miền được bảo vệ.
Đa số website chỉ cần chứng chỉ DV. OV và EV phù hợp khi cần chứng minh danh tính doanh nghiệp.
Theo mức xác thực
DV (Domain Validation): CA chỉ kiểm tra bạn có quyền quản lý tên miền, qua một bản ghi DNS hoặc tệp đặt trên website. Cấp tự động trong vài phút. Chứng chỉ miễn phí của Let's Encrypt thuộc loại này. Phù hợp với blog, website giới thiệu, cửa hàng nhỏ.
OV (Organization Validation): CA xác minh thêm doanh nghiệp có thật và hoạt động hợp pháp. Tên tổ chức được ghi trong chứng chỉ. Phù hợp với website doanh nghiệp, cổng đăng nhập khách hàng.
EV (Extended Validation): mức xác minh nghiêm ngặt nhất về pháp lý, địa chỉ, người đại diện. Trước đây trình duyệt hiện tên công ty màu xanh trên thanh địa chỉ, nhưng từ 2019 các trình duyệt lớn đã bỏ cách hiển thị này; thông tin chỉ còn trong chi tiết chứng chỉ. Thường dùng cho ngân hàng, tài chính, sàn thương mại điện tử lớn.
Theo số tên miền được bảo vệ
Single domain: một tên miền, thường kèm cả bản có www (ví dụ tenmien.vn và www.tenmien.vn).
Wildcard: một tên miền và mọi tên miền con cùng cấp, ví dụ *.tenmien.vn bảo vệ cả shop.tenmien.vn, blog.tenmien.vn.
Multi-domain (SAN): nhiều tên miền khác nhau trong cùng một chứng chỉ, ví dụ tenmien.vn, tenmien.com, thuonghieu.vn.
SSL miễn phí có kém an toàn hơn SSL trả phí?Không. Về mã hóa, chứng chỉ Let's Encrypt và chứng chỉ DV trả phí như nhau. Chứng chỉ trả phí đáng tiền khi bạn cần xác minh doanh nghiệp (OV, EV), Wildcard có hỗ trợ kỹ thuật, hoặc cam kết bảo hiểm từ CA.
3 cách kiểm tra chứng chỉ SSL của website
Nên kiểm tra chứng chỉ ngay sau khi cài, sau mỗi lần chuyển hosting và định kỳ hằng tháng. Dưới đây là ví dụ với chính website irchea.vn.
Cách 1: Xem trực tiếp trên trình duyệt
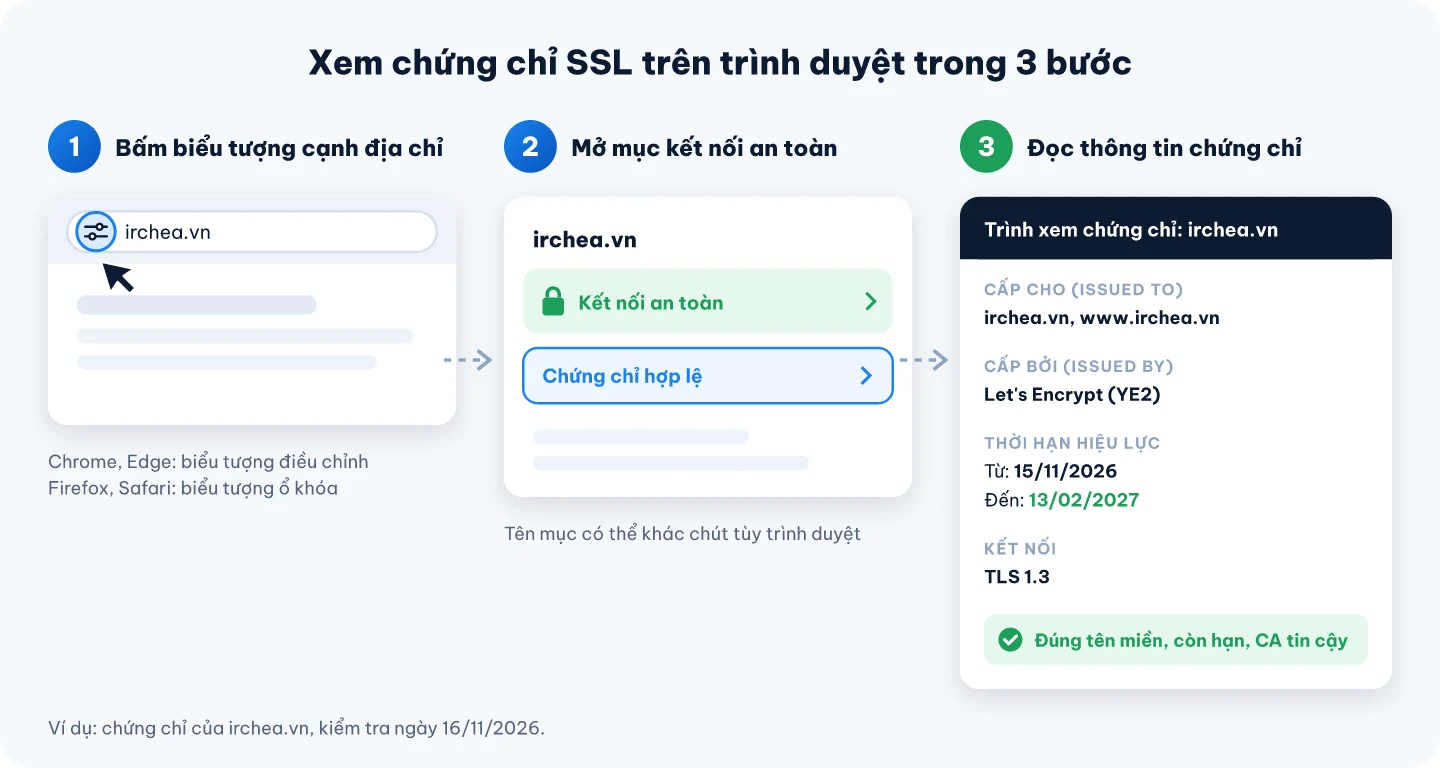
Cách nhanh nhất, không cần cài thêm gì. Ví dụ chứng chỉ của irchea.vn, kiểm tra ngày 16/11/2026.
Mở website cần kiểm tra bằng địa chỉ https://.
Bấm vào biểu tượng bên trái thanh địa chỉ. Trên Chrome và Edge đây là biểu tượng điều chỉnh (hai thanh trượt, thay cho ổ khóa từ năm 2023); trên Firefox và Safari vẫn là ổ khóa.
Chọn Kết nối an toàn, sau đó chọn Chứng chỉ hợp lệ (tên mục có thể khác đôi chút tùy trình duyệt và ngôn ngữ).
Trong cửa sổ chứng chỉ, kiểm tra 3 thông tin chính: Cấp cho (đúng tên miền, có cả bản www nếu dùng), Cấp bởi (tên CA) và Thời hạn hiệu lực.
Cách 2: Dùng công cụ kiểm tra trực tuyến
Công cụ SSL Server Test của Qualys SSL Labs (ssllabs.com/ssltest) kiểm tra kỹ hơn nhiều so với trình duyệt: chuỗi chứng chỉ có đầy đủ không, máy chủ còn bật giao thức cũ không, có hỗ trợ HSTS không… Bạn chỉ cần nhập tên miền và chờ 1–2 phút.
Điểm A hoặc A+: cấu hình tốt, không cần làm gì thêm.
Điểm B: thường do còn bật TLS 1.0/1.1 hoặc kiểu mã hóa yếu. Nên tắt.
Điểm C trở xuống hoặc T (Trust): chứng chỉ không được tin cậy hoặc thiếu chứng chỉ trung gian. Cần xử lý ngay vì một số thiết bị sẽ báo lỗi.
Nên tick ô "Do not show the results on the boards" nếu không muốn tên miền xuất hiện trong danh sách kết quả công khai.
Cách 3: Kiểm tra bằng dòng lệnh
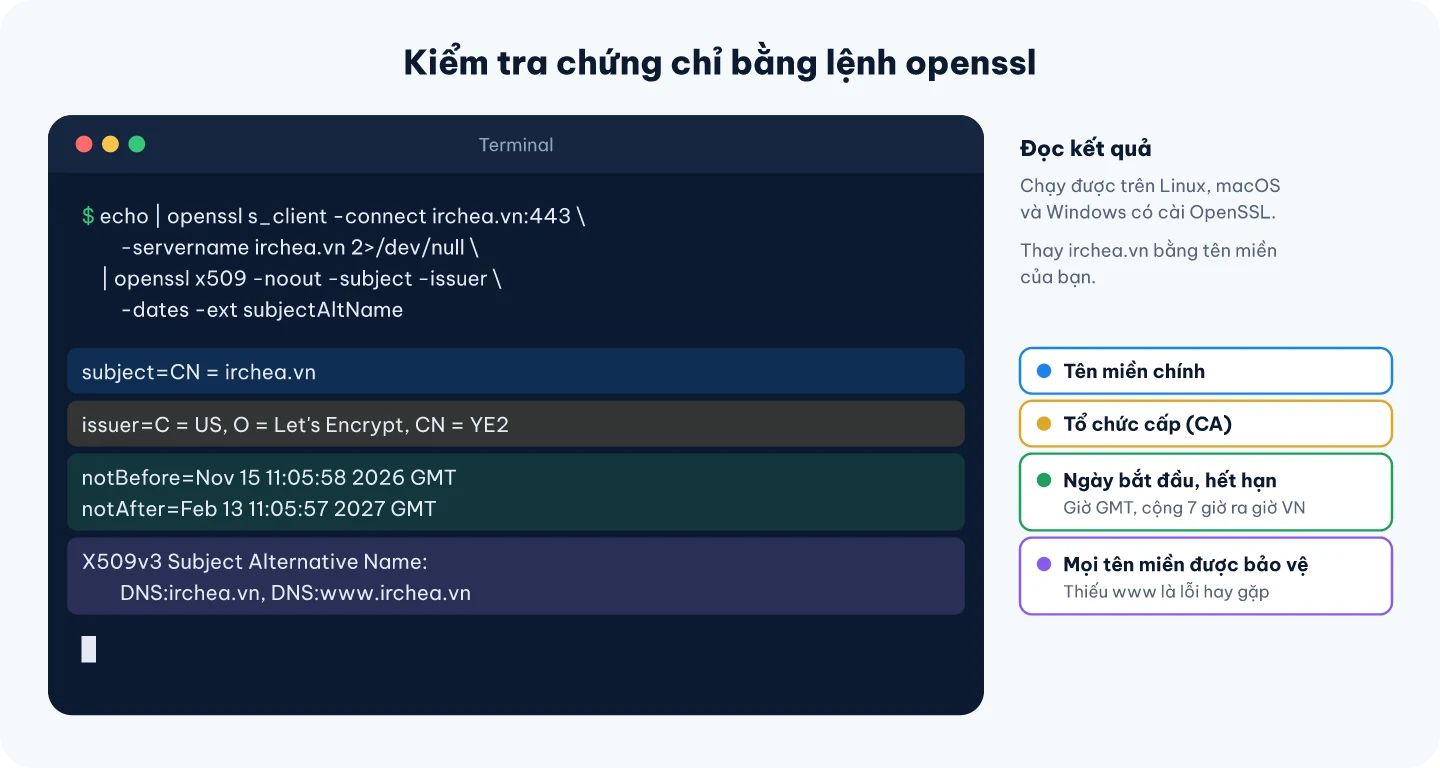
Nếu bạn quản trị VPS hoặc cần kiểm tra nhiều tên miền, lệnh openssl cho kết quả nhanh và chính xác, có thể đưa vào script theo dõi tự động.
Mỗi dòng kết quả tương ứng một thông tin cần kiểm tra. Thời gian hiển thị theo giờ GMT.
Lệnh trả về Certificate will not expire nếu còn hạn trên 14 ngày, hoặc Certificate will expire nếu sắp hết hạn.
Thời hạn chứng chỉ đang ngắn dầnChứng chỉ Let's Encrypt chỉ có hạn 90 ngày. Theo quy định chung của các trình duyệt và CA, thời hạn tối đa của mọi chứng chỉ SSL giảm còn 200 ngày từ 15/3/2026, 100 ngày từ 15/3/2027 và 47 ngày từ 15/3/2029. Gia hạn thủ công sẽ ngày càng dễ quên, vì vậy hãy luôn bật tự động gia hạn.
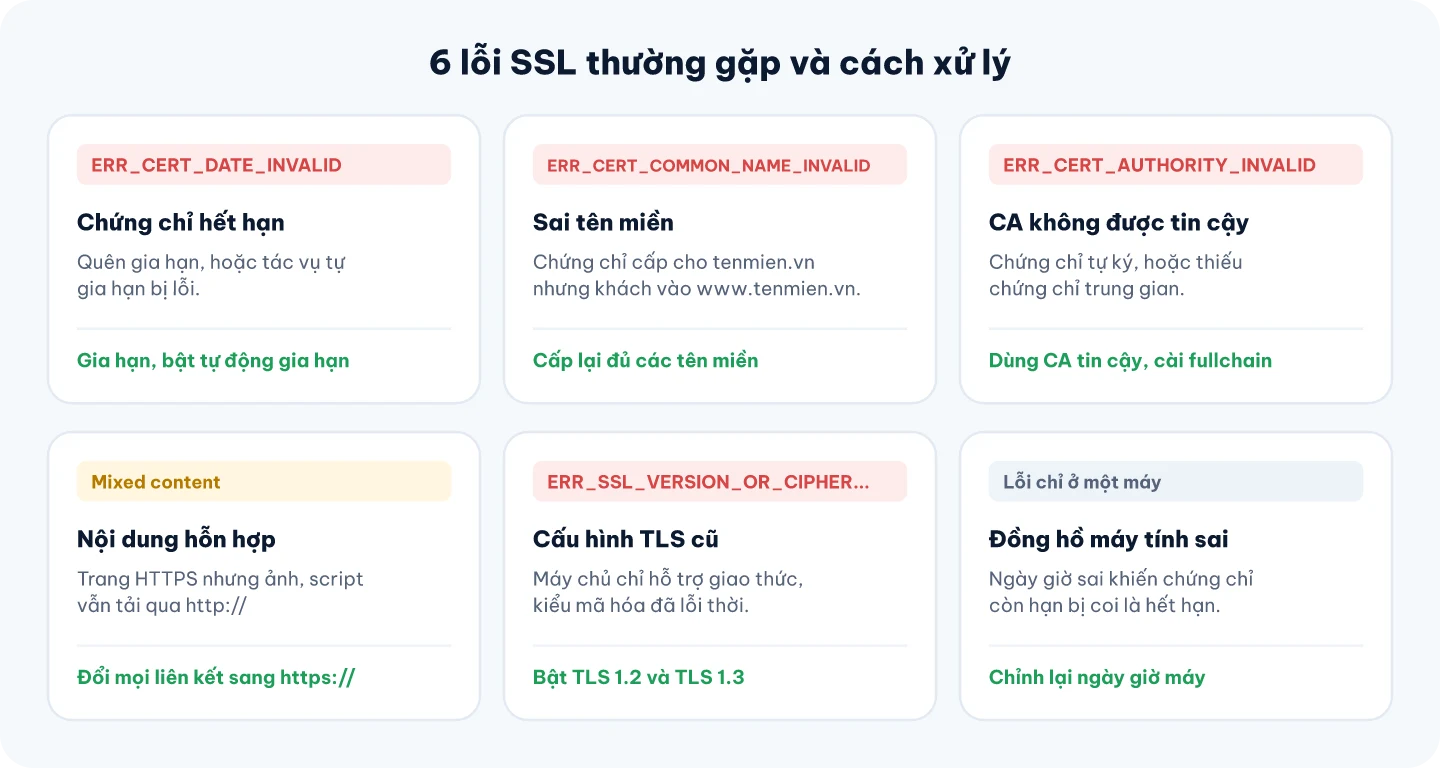
Các lỗi SSL thường gặp và cách xử lý
Mã lỗi hiển thị trên Chrome, Edge. Firefox và Safari dùng tên khác nhưng cùng nguyên nhân.
Lỗi
Nguyên nhân
Cách xử lý
NET::ERR_CERT_DATE_INVALID
Chứng chỉ đã hết hạn
Gia hạn chứng chỉ, kiểm tra tác vụ tự động gia hạn
NET::ERR_CERT_COMMON_NAME_INVALID
Chứng chỉ không chứa tên miền đang truy cập (hay gặp nhất là thiếu bản www)
Cấp lại chứng chỉ có đủ các tên miền, hoặc chuyển hướng về tên miền đúng
NET::ERR_CERT_AUTHORITY_INVALID
Chứng chỉ tự ký, hoặc máy chủ không gửi chứng chỉ trung gian
Dùng chứng chỉ của CA tin cậy, cài tệp fullchain thay vì chỉ tệp chứng chỉ
Mixed content (nội dung hỗn hợp)
Trang HTTPS nhưng ảnh, CSS, JavaScript vẫn tải qua http://
Sửa các liên kết sang https:// hoặc đường dẫn tương đối
ERR_SSL_VERSION_OR_CIPHER_MISMATCH
Máy chủ chỉ hỗ trợ giao thức, kiểu mã hóa cũ
Bật TLS 1.2 và TLS 1.3 trên máy chủ
Chỉ lỗi trên một máy
Ngày giờ máy tính sai, phần mềm diệt virus chặn kết nối
Chỉnh lại ngày giờ, tạm tắt tính năng quét HTTPS để thử
Checklist chuyển website từ HTTP sang HTTPS
Nếu website của bạn vẫn chạy HTTP, hãy làm theo thứ tự sau để chuyển sang HTTPS mà không mất thứ hạng tìm kiếm:
Cài chứng chỉ SSL cho đủ các tên miền đang dùng (có và không có www). Trên Cloud Hosting, thường chỉ cần bật trong bảng điều khiển. Trên VPS chạy Nginx, có thể dùng Certbot để lấy chứng chỉ Let's Encrypt miễn phí:
Chuyển hướng 301 mọi truy cập HTTP sang HTTPS, để Google và người dùng luôn vào đúng địa chỉ mới. Với Nginx:
return 301 https://$host$request_uri;
Cập nhật địa chỉ website trong mã nguồn hoặc phần mềm quản trị. Với WordPress, vào Cài đặt → Tổng quan, đổi hai ô Địa chỉ WordPress và Địa chỉ trang web sang https://.
Sửa nội dung hỗn hợp: thay các liên kết ảnh, CSS, JavaScript còn dùng http:// trong bài viết, giao diện, plugin. Mở công cụ nhà phát triển (F12), tab Console để xem còn cảnh báo không.
Cập nhật Google Search Console: thêm phiên bản HTTPS (hoặc dùng thuộc tính miền), gửi lại sơ đồ trang web (sitemap) với địa chỉ HTTPS.
Kiểm tra tự động gia hạn. Với Certbot, chạy thử: sudo certbot renew --dry-run.
Cân nhắc bật HSTS khi mọi thứ đã ổn định, để trình duyệt luôn dùng HTTPS với website của bạn. Hãy bắt đầu với thời gian ngắn, vì khi đã bật HSTS, website sẽ không truy cập được nếu chứng chỉ gặp sự cố.
Mọi gói Cloud Hosting của IRChea đều có SSL miễn phí: website chạy trên HTTPS, trình duyệt hiện kết nối an toàn mà bạn không cần tự mua hay cài chứng chỉ, với giá từ 39.000đ/tháng. Nếu bạn dùng Cloud Server, bạn có toàn quyền cài chứng chỉ Let's Encrypt miễn phí hoặc chứng chỉ trả phí theo nhu cầu. Còn nếu website đang báo lỗi SSL hay bạn chưa biết bắt đầu chuyển sang HTTPS từ đâu, hãy gửi yêu cầu hỗ trợ để được tư vấn.
Câu hỏi thường gặp
SSL và TLS có khác nhau không?
TLS là phiên bản kế nhiệm của SSL. Các phiên bản SSL đã ngừng sử dụng vì có lỗ hổng; mọi website hiện nay thực chất dùng TLS. "Chứng chỉ SSL" chỉ là tên gọi quen thuộc, cùng một chứng chỉ dùng được cho TLS.
Website không có form, không bán hàng có cần SSL không?
Có. Trình duyệt vẫn hiện "Không bảo mật" với mọi trang HTTP, Google vẫn ưu tiên HTTPS và nội dung trang vẫn có thể bị chèn quảng cáo, mã độc trên đường truyền. Với SSL miễn phí, không còn lý do để bỏ qua.
Cài SSL có làm website chậm hơn không?
Gần như không. TLS 1.3 chỉ thêm một lượt trao đổi rất ngắn khi kết nối, và HTTPS lại mở khóa HTTP/2, HTTP/3 giúp tải trang nhanh hơn. Trong thực tế, website HTTPS không chậm hơn, nhiều khi còn nhanh hơn bản HTTP.
Chuyển sang HTTPS có bị mất thứ hạng Google không?
Không, nếu bạn chuyển hướng 301 đầy đủ từ HTTP sang HTTPS và cập nhật Search Console. Thứ hạng có thể dao động nhẹ vài ngày trong lúc Google thu thập lại địa chỉ mới.
Chứng chỉ SSL hết hạn thì sao?
Trình duyệt hiện trang cảnh báo đỏ "Kết nối của bạn không phải là kết nối riêng tư", phần lớn khách sẽ rời đi ngay. Dữ liệu website không bị mất; chỉ cần gia hạn và cài lại chứng chỉ là website hoạt động bình thường.
Có ổ khóa là website đáng tin không?
Không hẳn. Ổ khóa chỉ cho biết kết nối được mã hóa và chứng chỉ đúng tên miền. Trang lừa đảo cũng lấy được chứng chỉ DV miễn phí cho tên miền của họ. Hãy kiểm tra kỹ tên miền trước khi nhập mật khẩu hay thông tin thanh toán.
Thông tin chứng chỉ của irchea.vn trong bài được kiểm tra ngày 16/11/2026. Giá dịch vụ là của các gói Cloud Hosting tại IRChea, cập nhật tháng 11/2026. Xem cam kết chất lượng dịch vụ để biết chi tiết.
Không phải hộ kinh doanh nào cũng cần website. Bài viết giúp bạn tự đánh giá qua 5 trường hợp nên làm ngay, khi nào chưa cần, và chi phí năm đầu tính từ bảng giá tên miền, hosting, thiết kế thực tế.
Thêm 3 lớp bảo vệ cho VPS Ubuntu: fail2ban tự chặn IP dò mật khẩu, unattended-upgrades tự cài bản vá bảo mật và cảnh báo Telegram mỗi khi có người đăng nhập SSH.
Chuyển hướng lạ, CPU 100% lúc nửa đêm, Google cảnh báo: 12 dấu hiệu website, VPS bị xâm nhập, cách tự kiểm tra trong 15 phút và 8 bước xử lý ban đầu đúng thứ tự.